

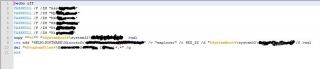
Всем привет! Меня зовут Олег и мое хобби - тестирование антивирусов на стойкость, обнаружение и прочее. И так, решил я у себя дома протестировать Майкрософтовский антивирус (MSE) на "прочность". Начал с самого простого: написания Бат-файла, который элементарно будет убивать процесс антивируса, затем удалять его исполняемый файл. После сохранения готового файла, я проверил его сканером МСЕ - файл чист. Запустил и увидел, что антивирус закрылся и запустить его больше не удалось на моем ПК. Данная статья была написанна мной как личные наблюдения и мнения. После теста, БАТ-файл был мной удален с ПК. Скрин кода прилагаю. Часть кода Бат-файла, скрыл по этическим соображениям. Чтобы "плохие люди" не смогли им воспользоваться для написания трояна
Здесь находятся
всего 0. За сутки здесь было 0 человек
Комментарии 27
Читая эту статью вспомнил, что недели две хожу в инет с выключенным Windows Defender. У меня ОС лицензионная Windows 8, одна учетка с правами админа. Но без клика на правую клавишу мышки учетка всеравно не дает полные права. 8-я винда, по моему мнению, превосходно защищена. При попытке проникновения чего-то, о чем я могу не знать, система выдает запрос типа: \"Разрешить установку?\", если даже антивирусы молчат. В таких случаях я просто вырубаю компьютер, предпологая, что вредоносная программа может встать и при моем отказе установки. В связи с этим, интересно: убъет данный батник конкретно Windows Defender на 8-ой винде? Разумеется, при включенном UAC и учеткой с правами администратора?
Дело в том, что на ОС возложены функции и нет причин писать свои дублем, как раз функция защиты файлов и процессов ОС используются данным антивирусом, а то, что их обходят, так это еще одна функция ОС-давать админу делать что он хочет.
Перечитал, пожалуйста, что я писал ранее.UAC и не должен на батик запрос выдавать, он его просто с пониженными правами выполнит.Про Каспера тоже самое, taskeng тебе в помощь + права системы.
Про контроль учетных записей забыл совсем... Отключаю на автомате при каждой установке ОС... Ладно, сейчас проверю на лицухе win7 64x на новом ноутбуке (в магазине) со включенным UAC.
-------------
Добавлено в 20.51: Запустил батник при UAC по умолчанию (почти верхний уровень) - WIN7 64x HomeBasic не задала ни одного вопроса, а просто выполнила батник... Да даже если бы КонтрУчЗаписей и перехватил батник, то это бы не было плюсом антивирусу, т.к. не ОС должна защищать антивирус, а антивирус ее... Да и у многих UAC отключен. Для примера: Не смог батником отключить ни Касперского, ни Нортон... - Какие бы права небыли в учетке... даже интерфейс не смог убить... Я не задаюсь целью поспорить или что-то доказать, просто описываю свои тесты... Поверьте, ничего против Microsoft не имею...
Win ОСи выше Win XP имеют в себе UAC, это часть защиты, если её отключить, то с таким же успехом можно все средства защиты отключить тоже, а зачем они...
При активном UAC, даже если программа стартует из-под учётки с админскими правами, она эти админские права не получает (срабатывает UAC + виртуализация как раз).
Я уже всё отписал что бы стало очивидно наличие ошибок.
-------------
Добавлено в 15.12: Поставь на виртуалку win 7 чистую, с нормального M$ образа (ни какие не твиканые 14 в 1 или ещё что), ни чего не перенастраивай (ибо не все твики ведут к добру и нужно понимать что делаешь и чем аукнется), внеси учётку с правами админа и проверь как оно должно себя вести - перед повышением прав, если таковое будет запрошено, выскочит вопрос, а можно ли дать.. а если не будет запроса, то и права не были запрошены, а значит программа стартовала ниже админа...
Больше спорить не буду.
Ну так многие пользователи имеют одну учетку, которую создают при установке... С админскими правами... Вот как раз в этой учетке и убивается процесс msseces.exe, а далее, как видно из батника, он удаляет все (что сможет) из папки с антивирусом, и по сути, антивирус становится не рабочим ))))
-------------
Добавлено в 21.26: Далее, при попытке удаления антивируса стандартными средствами через панель упр.-выходит окошко с ошибкой. А при попытке переустановки-тоже.
-------------
Добавлено в 21.34: Кстати, при убитом интерфейсе MSE и после удаления некоторых файлов из папки с антивиром (команда в батнике), попробуйте, например просканировать какой либо файл (правым кликом-просканировать...).
-------------
Добавлено в 21.35: Кстати, при убитом интерфейсе MSE и после удаления некоторых файлов из папки с антивиром (команда в батнике), попробуйте, например просканировать какой либо файл (правым кликом-просканировать...).
У себя нашёл только такие процессы MsMpEng.exe, NisSrv.exe, msseces.exe.
Модуль: MsMpEng.exe
Владелец: NT AUTHORITY\\система (S-1-5-18)
---
Модуль: msseces.exe
Владелец: COMPNAME\\UserName
---
Модуль: NisSrv.exe
Владелец: NT AUTHORITY\\LOCAL SERVICE (S-1-5-19)
---
Таким образом можно убить только процесс msseces.exe, это Microsoft Security Client User Interface, чисто GUI.
А вот и вывод ниже с реальной машинки:
t:\\Tmp>Kill_MSE.cmd
t:\\Tmp>taskkill /f /im MsMpEng.exe
Ошибка: Не удается завершить процесс "MsMpEng.exe" с идентификатором 1888.
Причина: Отказано в доступе.
t:\\Tmp>taskkill /f /im NisSrv.exe
Ошибка: Не удается завершить процесс "NisSrv.exe" с идентификатором 3856.
Причина: Отказано в доступе.
t:\\Tmp>taskkill /f /im msseces.exe
Ошибка: Не удается завершить процесс "msseces.exe" с идентификатором 7732.
Причина: Отказано в доступе.
t:\\Tmp>rename "C:\\Program Files\\Microsoft Security Client\\msseces.exe" msseces.exe_test
Отказано в доступе.
t:\\Tmp>taskkill /f /im MsMpEng.exe
Ошибка: Не удается завершить процесс "MsMpEng.exe" с идентификатором 1888.
Причина: Отказано в доступе.
t:\\Tmp>taskkill /f /im NisSrv.exe
Ошибка: Не удается завершить процесс "NisSrv.exe" с идентификатором 3856.
Причина: Отказано в доступе.
t:\\Tmp>taskkill /f /im msseces.exe
Ошибка: Не удается завершить процесс "msseces.exe" с идентификатором 7732.
Причина: Отказано в доступе.
t:\\Tmp>rename "C:\\Program Files\\Microsoft Security Client\\msseces.exe" msseces.exe_test
Отказано в доступе.
-------------
Добавлено в 09.36: Этот вывод под пользователем с администраторскими правами, но с включенным UAC и политикой безопасности по умолчанию (без всяких дополнительных разрешений юзерам).
Так что ещё раз повторюсь, не нужно сидеть под админом, не нужно тестить антивирусы с привелигорованными пользователями (как уже писал, залезь в нулевое кольцо и там мочи уже, проверяя на прочность..)....
Итого - переосмысли подход, проверь всё заново, смени название статьи на примерно такое: "Ошибки в подходе при тестировании софта" и в следующий раз уже пробуй что-нить типа отладчиков (запись с правами пользователя обычного в адреса занимаемые антивирем, подделкой межоконных сообщений, просто маскировка кода и вызова стандартных API)... =)
Согласен, но даже и так: если юзер сидит под учеткой с правами админа (обычный пользователь на своем личном пк) - случайно запускает этот батник (по разным причинам, например думая что скачал нужную прогу (а мсе молчит, - значит думает нормальный файл)), и не замечает даже, что в трее пропал значок мсе, и продолжает посещать страницы с вредоносным по и тд, думая что защищен... (кроме того, что батник убил процесс антивируса, он еще и удалил некоторые файлы мсе, в результате чего, данный антивир уже больше не запустится, даже после рестарта). Лично мое мнение, что это огромнейший косяк МСЕ, и данный батник может легко использоваться "нехорошими людьми", для убийства антивируса с последующей закачкой на ПК основного файла вируса... ЭТО ЛИШЬ МОЕ МНЕНИЕ...
-------------
Добавлено в 00.02: Кстати, спасибо, что пишите свои отзывы, коментарии, мнения и делитесь опытом...
В 7ке под админом можно внести задание планировщика, который отработает от имени системы, каспер так ложится легко. Но здесь есть одно но... вирусы не батниками обходят и работает это минимум с правами дебагера...
-------------
Добавлено в 23.17: Можно от админа запустить процесс обновления системных файлов, под который попадет каспер, он тоже ляжет, но опять таки, права...У меня все сервисы мсе стартуют от привилегированных учеток, ну не может обычный пользователь их снести...
-------------
Добавлено в 23.19: В Пн. обязательно перепроверю.
Это очевидно и естественно... Но как бы я не пытался батником бить процесс avp.exe касперского (переписывал коды и прочее в батнике), запаковывал его в exe (компил-л) с запросом прав админа при старте, запускал через правый клик-запуск от имени админа, под админской учеткой и тд - все равно не смог убить процесс каспера... Единственное что смог-вызвать критическую ошибку через батник и отправить ОС в рестарт... Это меня порадовало, ведь тот же МСЕ закрывается при запуске батника в сеансе пользователя с огранич учеткой без всяких проблем..
Админ < Система
Любой процесс запущенный в контексте админа либо системы не возможно завершить пользователем с меньшими правами.
Тест запускался на Юзере (без админских прав), обычным двойным кликом (не правой-запуск от имени админа). МСЕ и МАКАФИ закрылись, КАСПЕР и НОРТОН не закрылись.
-------------
Добавлено в 22.02: А каспер и под Админом этим батником не закрылся. На своей Win7 max 64x пробовал.
-------------
* редактировал(а) knopa 7 апреля 2013
Хотел много обидного, наверное, написать...
Ограничусь только тем, что тестить нужно не под админскими правами, а то можно с таким же успехом убить каспера этим же батником, запусти его от имени системы... Ты бы ещё в нулевое кольцо залез и от туда делал...

Lohophone
Я написал его просто для теста... Специально скрыл полный текст файла, чтобы его не скопировали. Уверяю, с моего ПК данный файл никогда и никуда не попадет... Просто поделился личными тестами антивируса и отправил разработчику результат, с целью закрытия этого недочета в своем продукте.
Нет, не завалит, если специально в контексте админа не стартовать его.
А вот если запустить из админа (а так может получится, к примеру, если запустить тотал командер, фар манагер от админа, а из них уже батник), вот тогда завалит. Вывод-поменьше запускать от админа программы и следить что из них стартуете потом...
Вообще, прочитайте Марка Русиновича (Sysinternals его утилиты), UAC, админ права и виртуализация, много интересного узнаете о винде.
1 ответить