И так, данная статья указывает нам на то, что ни одна современная антивирусная защита не даст 100% защиты от вредоносных файлов, так как антивирусное ПО сканирует файлы на наличие вредоносного кода.... А если его нет?
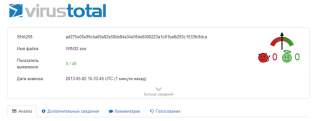
Я решил проверить следующее: Все мы знаем, что при установке операционной системы, в корне системного диска создаются файлы: Bootfont.bin, CONFIG.SYS, IO.SYS, MSDOS.SYS, NTDETECT.COM, ntldr - которые необходимы для корректной загрузки ОС... И если их "повредить", то после перезагрузки ОС просто перестанет запускаться... И я решил проверить... - создать EXE файл, который будет их "портить". Писать для этого разнообразные трояны я не стал, а просто создал в отдельной папке файлы с теми же названиями и расширениями, но уже не содержащими в себе ничего (пустые, - первый скрин). С паковкой их в EXE долго не парился и запаковал их в самораспаковывающийся файл с расширением *.exe с помощью обычного WinRar, при этом указал: 1) директорию распаковки - корень системного диска 2) При совпадении файлов - замена 3) Запрос прав администратора. После чего, готовый файл (дал имя WIN32.exe) проверил через VirusTotal.com - файл чист (Второй скрин). Затем под учеткой Админа (а под этой учеткой сидят больше половины пользователей ПК) запустил на своем ПК, естественно не все файлы при этом получилось подменить, но все же... - после перезагрузки ОС просто не запустилась (безопасный режим тоже)...
Если вы это читаете, то помните - создание вредоносного ПО и его распространение - уголовно наказуемое деяние. Данная статья написана для ознакомления и я не несу никакой ответственности за ее использование.
Дополнительный скрин #1 (9,13 Kb)
Дополнительный скрин #2 (18,05 Kb)
Похожие файлы
Связь с Windows: удобное взаимодействие Samsung и ПК
Статьи про компьютеры (PC)Комментарии 80
Такие пользователи не покупают, а скачивапют халяву. Через гугл пока найдут - убьют свой комп заразой, или банер словят. Если ещё найдут.
Вызовут мастера, который им сборку Арвида и поставит.
Затем, что целью, тут к гадалке не ходи, может быть нажива.. а требования банков - обязательная установка антивирусного ПО.
+ ни когда не знаешь на кого нарвёшься и какая защита установлена, поэтому для верности уж.. я так думаю =)
Вообще, если поставить себя на место хакера, который ставит целью наживу и хищение, то я бы начал с написания вируса для биоса, который себя маскирует (типа виртуализации некой, при стандартной работе он ждёт определённой команды, а так проверяешь - вроде и нет его, т.е. связка - данные на винте + поддержка из сердца системы), при запуске пишет на винт что ему нужно, прячет это при всех операциях ввода/вывода, но в определённый момент передаёт управление своему коду.. этот момент я бы выбрал до старта ОС, код при выполнении блокировал бы функции любого (ну или как можно большего количества) антивируса/фаервола, брал бы для меня нужную инфу и слал куда-либо, при этом мог получать команды извне для обновление/добавления модулей... а вот модули уже затачивать под выполнения всего чего угодно... Как то так, т.е. сразу пушкой, пусть и по возможно воробьям, зато надёжно и без палева... =)
Даже если и другой сценарий - просто атака с целью вывести из строя, тоже самое, только тут уже предположение о наличие средств защиты должно быть более оптимистичное (т.е. вероятность их наличия в разы выше).
Так что по любому в нормальных вирусах должны быть средства обхода защит.
Vinogradof,
Все, я на работе, с компа зашел) И так, хочу еще добавить к выше сказанному вами, что еще у современных логгеров есть еще функции учета эл сообщений, учета изменения системных и пользовательских файлов, запись звука, при наличии микрофона и захват изображения, при наличии веб-камер...
-------------
Добавлено в 10.36: -Belerafon-,
Вот для таких пользователей и создаются производителями антивирусного ПО комплексные решения, совмещающие в себе фаеры и антивирусы, с включенными настройками подходящими среднему пользователю, - чтобы не нужно было ковыряться самому (установил и забыл) ![]()
Зачем вирусоделам заморачиваться с обходом защиты, если 90% пользователей пк и не знают таких слов как фаервол, антивирус и прочее.
-------------
Счастье в том, что мы с вами, по большому счёту, ни кому не нужны =)А логеры нынче три в одном идут, клава+мышка+скриншотер, если такой активен, то защититься от него очень сложно.Фаерволы при целенаправленной атаке тоже Варяд ли помогут, трафик можно завернуть в с виду безобидный (например в DNS запросы, эхо запросы).Но осторожность ни когда не повредит, соблюдение элементарных правил и использование средств защиты сильно усложнит жизнь хакерам, сведя почти все попытки к нулю.Сейчас целенаправленная атаки идут комплексом целым, загрузчик, тело вируса, сокрытие его в системе, инъекции, отключение защиты, логирование и посыл данных. Иногда даже найти сложно, ибо для хранения используются не занятые сектора диска, которые в таблице разделов числятся не занятыми и антивирус не считает их угрозой...Сложно объяснить это одной статьей, это целая наука и комплекс мер профилактики.
Отличный комент!
Счастье в том, что мы с вами, по большому счёту, ни кому не нужны =)
А логеры нынче три в одном идут, клава+мышка+скриншотер, если такой активен, то защититься от него очень сложно.
Фаерволы при целенаправленной атаке тоже Варяд ли помогут, трафик можно завернуть в с виду безобидный (например в DNS запросы, эхо запросы).
Но осторожность ни когда не повредит, соблюдение элементарных правил и использование средств защиты сильно усложнит жизнь хакерам, сведя почти все попытки к нулю.
Сейчас целенаправленная атаки идут комплексом целым, загрузчик, тело вируса, сокрытие его в системе, инъекции, отключение защиты, логирование и посыл данных. Иногда даже найти сложно, ибо для хранения используются не занятые сектора диска, которые в таблице разделов числятся не занятыми и антивирус не считает их угрозой...
Сложно объяснить это одной статьей, это целая наука и комплекс мер профилактики.
-------------
Это был кейлогер, не блокировщик. Забыл уже как звать, помнится только, появился после крякнутой программы, голосовой движок \\\"Алена\\\". Хотел купить, но в продаже значился только для организаций. Помню еще, в базе данных вирусов проверял (гугл выдал по поиску), чтоб проверить - точно ли вирус. Выдали, типа кейлогер и состав распакованных файлов. Только лекарства не указано было и удалить ничем нельзя. На XP удалить любой файл плевое дело одной кнопкой, система противиться не будет. А тут никак.
А как обнаружили, что ваши действия логгируются?
Это был кейлогер, не блокировщик. Забыл уже как звать, помнится только, появился после крякнутой программы, голосовой движок \"Алена\". Хотел купить, но в продаже значился только для организаций. Помню еще, в базе данных вирусов проверял (гугл выдал по поиску), чтоб проверить - точно ли вирус. Выдали, типа кейлогер и состав распакованных файлов. Только лекарства не указано было и удалить ничем нельзя. На XP удалить любой файл плевое дело одной кнопкой, система противиться не будет. А тут никак.
Я понял, что вы про троянцы, которые заточены перехватывать пароли от определенных аккаунтов, просто вспомнился старый добрый кейлоггер ))) Давно уже придумали его обход - виртуальные клавы и фаеры)))
-------------
Добавлено в 23.14: karun68,
А можно подробнее про блокировщик клавиатуры, о котором вы писали выше?
Oleg902,
Я ничего не имею против вашей статьи. Я тоже года два тому назад на XP SP3 поймал один единственный раз вирус клавиатурный и антивирусные средства не смогли разблокировать и удалить его библиотеки ( в виде файлов dll). Дня два помучился и переустановил систему, программы. Слишком долгий и муторный процесс. Именно поэтому я был так категоричен насчет создания образа системы периодически после каждого обновления системы и, тут добавлю, не спешить удалять их все: держать как минимум самый первый и последние два. Создать образы нужно обязательно сторонними продуктами от Acronis или Paragon.
Против угона паролей это не защитит, конечно. От этой напасти гарантии никакой нет, если стать предметом внимания классного хакера. От обычных злоумышленников защитит простые известные правила: надежные пароли, внимательность, не доверять малознакомым. Программы \"воришки\" паролей работают конкретно для одного сервера (ресурса). На другие требуется создать отдельно. Точно так же и для банков - для конкретного банка, даже для его конкретного окружного филиала потребуется создать конкретное ПО для взлома счетов клиентов.
можно подвести кратко итог:
1. Пользоваться не админской учеткой (виндовс и линукс)
2. Наличие работоспособность антивирусника
3. Вкл Uac (виндовс)
4. Своевременно обновлять систему и ПО
5. Не посещать стремные сайты и не нажимать по всяким \"Плацебным\" ссылкам
6. Создание образа системы для быстрого отката
Надеюсь Олег, все это подробно распишет!
karun68
А об этом и не стоит спорить, ведь ни у каждого пользователя \"должны\" быть проблемы с вирусами... Сам пользуюсь компьютером с 1998 года (2й пенек тогда был) и лишь один раз ловил вредоносное ПО в году 1999-2000 (знаменитый Чернобыль), после этого конкретно подсел на продукт Касперского, на нем по сей день ))) Часто беру работу на дом - зараженные харды, флешки и прочее, - им и лечу (ну и Cureit). Был случай на работе, что женский персонал у нас заходил с рабочего компа в соц сети и у всех у них угнали странички... - как выяснилось в компе сидел троян и лицуха у антивира кончилась на нем, а никто и внимания не обратил )))
Oleg902 писал(а):
Я инет юзаю с момента появления XP (сейчас на 8-ке). Имею 4 почтовых аккаунта, которым пароли ни разу не менял, хотя серверное требование менять появляется каждый раз при входе. Два кошелька QIWI, один WebMoney, прикрепленные карты Visa к PayPal, Litres.ru и др. Никто ничего не своровал, да практически это и невозможно. Правда, в социальные сети не ходок, может там иначе. И то, думаю, если самому попасть в крючок или дать наводку.
Ну, спорить не собираюсь. У каждого свое мировозрение и свой ум. То есть это не попытка навязать свое.
..насчёт всегда откатиться я бы так не был уверен, компьютер достаточно большое и сложное устройство в котором есть много разных ППЗУ (флэш чипы, читай биос) способных нести вредностей код ;) да хоть та же сетевуха с биосом для бута из сети
Да, пугалка, да, редкие экземпляры, но реальность.
-------------
Добавлено в 20.33: А против угона паролей, ну конфиденциальной информации, можно хоть тот же агнитум фаервол заюзать (там был специальный фильтр) + соединения левые не допускать (не только от конкретного софта, но и на левые ресурсы), да, настроить сложно, но реально и достаточно надёжно =)
Vinogradof,
Ну для использования только HIPS требуются не малые познания в области поведенческого анализа процессов и приложений, а у большинства пользователей, увы, таких знаний нет.
-------------
Добавлено в 11.30: karun68,
Образ чистой системы - это хорошо, всегда можно откатиться... Но кроме вирусов и троянов \"ломающих\" систему, существуют же еще троянцы ворующие пароли и прочую конф-ю информацию, - и от их последствий откат системы не поможет...
Заблаговременно созданный образ чистой системы ничто не повредит. Поэтому все натуги мошенников и хакеров пустая затея и рассчитаны для блондинок.
-------------
Добавлено в 10.43: Вообще то, каждому свое. Кто находит удволствие в том, чтобы сделать пакости другим, а я сегодня сделал себе книжку с картинками для MobiReader посредством Mobipocket Creator и счастлив.


-Belerafon-,
В этом есть какая - то правда, бывает и такое) Но есть и пользователи, которые покупают лицензию) А пользователи посмышленнее (не желающие платить за лицензию), качают антивирусы с оф сайтов, ставят пробные версии, а потом уже ищут ключи в интернете )
-------------
Добавлено в 11.06: Vinogradof,
Да вы маньяк )))))))) (в хорошем понимании). Это уже руткит, в каком-то смысле )))
-------------
Добавлено в 11.13: Vinogradof,
Самая распространенная атака с целью выведения из строя компьютер пользователя - ddos )
0 ответить